
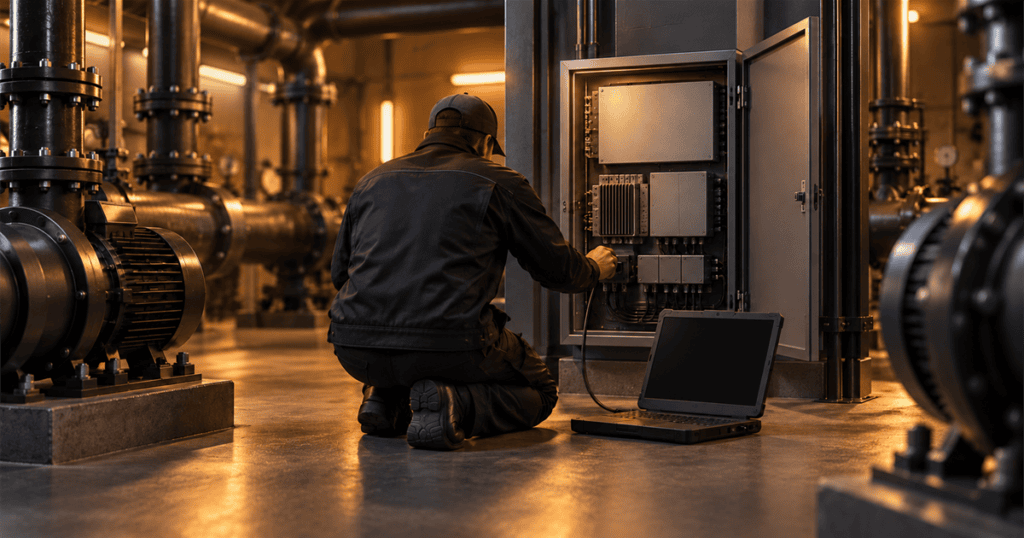
Nogle leverancer kræver, at jeres folk møder op hos kunden. En tekniker skifter en enhed i et pumpehus, opdaterer en styring i en produktionshal eller tilslutter en servicecomputer i et teknikrum. Når en NIS2-kunde spørger til test af leverancen, kan det besøg være en større del af risikoen end jeres netforbindelse. Svaret på, hvad testen skal dække, hviler på en skelnen: det, teknikeren bringer med og bruger, er jeres og kan indgå i jeres test, mens kundens bygning, adgangskontrol og net er kundens at teste.
En penetrationstest af jeres leverance skal derfor ikke prøve at komme ind i kundens bygning. Den kan derimod belyse det udstyr, de konti og de værktøjer, jeres teknikere har med. Teksten er ikke juridisk rådgivning.
Hvorfor kunden interesserer sig for besøget
Fysisk adgang er en anden vej ind end fjernadgang, men kunden skal styre den efter samme logik. For de digitale udbydere, som gennemførelsesforordning (EU) 2024/2690 gælder for, siger bilagets punkt 11.1.2, litra a, at politikken for adgangskontrol skal omfatte adgang for personer, herunder besøgende og eksterne enheder som leverandører og tjenesteydere. Punkt 11.2.2, litra d, siger, at tredjeparters adgangsrettigheder skal begrænses i omfang og varighed. Punkt 13.3 handler om perimeterkontrol og fysisk adgangskontrol.
Andre NIS2-kunder har ikke de samme detaljerede pligter, men NIS 2-lovens § 6, stk. 1, nr. 9, om adgangskontrolpolitikker gælder alle omfattede enheder. ENISA’s tekniske vejledning fra juni 2025, som ikke er bindende, nævner under punkt 6.4 dokumentation for godkendelse og overvågning af vedligeholdelse, uanset om den sker på stedet eller via fjernadgang, som eksempel på bevis. Det forklarer, hvorfor kunden kan spørge, hvordan jeres teknikere arbejder, når de er der.
Det, jeres tekniker har med
En test kan dække de ting, I selv ejer og styrer:
- Servicecomputeren · den bærbare computer eller det håndholdte udstyr, teknikeren slutter til kundens anlæg. Er den hærdet, opdateret og beskyttet, hvis den bliver væk?
- Serviceværktøjer og software · de programmer, der bruges til at konfigurere eller opdatere kundens udstyr. → Administrationsværktøjer
- Konti og adgangskoder · fælles servicekonti, der går igen hos mange kunder, er et klassisk svagt punkt. → Delte konti og fælles adgange
- Medbragte filer · firmware og opdateringer, som teknikeren installerer. Hvor kommer de fra, og hvordan sikres det, at de ikke er ændret?
Det er de spørgsmål, kunden har brug for svar på, og en test af servicecomputeren og værktøjerne i jeres eget miljø kan give en del af svaret. Testen kan fx undersøge, om en person, der finder en efterladt servicecomputer, kan bruge den til at nå kundens anlæg, og om serviceprogrammet kræver login, før det kan ændre noget. Resultatet viser kunden, hvad der står mellem et tabt stykke udstyr og kundens drift.
Det, der hører kunden til
Adgangen til kundens bygning, kundens adgangskort, kundens net i teknikrummet og kundens overvågning af besøgende er kundens ansvar. Hvis kunden vil vide, om en fremmed kan komme ind, er det en fysisk sikkerhedstest af kundens lokaler, og den skal kunden selv bestille og give tilladelse til. Den hører ikke hjemme i jeres test af leverancen. → Afgrænsning mod kundens miljø
Fysisk adgang og social engineering som testform er behandlet på red-teaming.dk (https://red-teaming.dk/). Det er et andet emne end jeres leverance.
Besøget som afgrænsningsspørgsmål
Når I sammen med kunden fastlægger, hvad testen skal dække, kan besøget beskrives i fire punkter:
- Hvad teknikeren må tilslutte · kun godkendt udstyr, og kun til de dele af kundens anlæg, opgaven drejer sig om.
- Hvordan adgangen godkendes · hvem hos kunden der åbner for teknikeren, og hvornår adgangen lukkes igen.
- Hvilke konti der bruges · personlige konti frem for fælles servicekonti, hvor det kan lade sig gøre.
- Hvad der efterlades · ingen midlertidige forbindelser eller konti, der bliver stående efter besøget.
Punkt et og tre kan jeres test belyse i jeres eget miljø. Punkt to og fire er procedurer, som kunden og I aftaler, og som dokumenteres på anden måde end med en test. → Når testen ikke er svaret
Når besøget erstatter fjernadgang
Nogle kunder vælger at fjerne leverandørens fjernadgang og kræve, at alt arbejde sker på stedet. Det flytter risikoen fra forbindelsen til servicecomputeren og teknikeren. For testen betyder det, at servicecomputeren bliver det vigtigste testobjekt. Omvendt kan en kunde, der tillader fjernadgang, spørge til begge veje. Nogle leverandører har i praksis en blanding: daglig overvågning på afstand og besøg ved større opgaver. Så bør testen dække både forbindelsen og servicecomputeren, og dokumentationen bør vise, hvordan de to veje hænger sammen, fx om teknikeren bruger samme konti på stedet som via fjernadgangen. → Fjernovervågning af anlæg · → Jeres supportadgang til kunden
Et tænkt eksempel
En leverandør af styringer til et vandværk sender to gange om året en tekniker ud til pumpestationerne. Teknikeren slutter en servicecomputer til styringen og installerer opdateringer. Vandværket, som er omfattet af NIS 2-loven, spørger, om leverancen er testet.
Leverandøren lader servicecomputeren og serviceprogrammet teste i eget miljø, med fokus på hvem der kan bruge computeren, og hvordan opdateringerne beskyttes. Samtidig erstattes en fælles servicekonto med personlige konti. Vandværket får rapporten og en beskrivelse af, hvordan besøgene godkendes og afsluttes. Selve pumpestationernes adgangskontrol er ikke med, og det står i rapporten. Vandværket noterer, at den del hører under dets egen plan for fysisk sikkerhed, og spørger ikke videre til den hos leverandøren.
Det skal I lade være med
- At lade testeren forsøge at komme ind i kundens bygning · det kræver kundens egen bestilling og tilladelse.
- At bruge den samme servicekonto hos alle kunder · ét brud rammer dem alle.
- At glemme servicecomputeren, fordi den kun bruges af og til · den har adgang, når den bruges.
- At efterlade midlertidige forbindelser efter besøget · de bliver til en fast adgang, ingen holder øje med.
- At svare på spørgsmål om procedurer med en testrapport · procedurerne beskrives for sig.
Hvad kan og ikke kan konkluderes
En test af servicecomputer, værktøjer og konti kan dokumentere, hvordan det udstyr, jeres teknikere bruger, modstod testen. Den kan ikke dokumentere kundens fysiske sikkerhed eller vise, at procedurerne for besøg bliver fulgt i praksis. Kunden vurderer selv, om testen og jeres beskrivelse af besøgene tilsammen er tilstrækkelige.
Tjekliste til arbejde på stedet
- ☐ Har I overblik over det udstyr, teknikerne slutter til hos kunden?
- ☐ Er servicecomputeren med i jeres test?
- ☐ Bruger teknikerne personlige konti frem for fælles?
- ☐ Er det aftalt, hvordan kunden godkender og afslutter et besøg?
- ☐ Er det beskrevet, at kundens fysiske sikkerhed ikke er en del af jeres test?
- ☐ Fjernes midlertidige forbindelser efter hvert besøg?
Kilder
- Gennemførelsesforordning (EU) 2024/2690: artikel 1 (hvem den gælder for) og bilagets punkt 11.1.2, litra a, 11.2.2, litra d, og 13.3.
- NIS 2-loven, lov nr. 434 af 6. maj 2025: § 6, stk. 1, nr. 9.
- ENISA, NIS2 Technical Implementation Guidance (juni 2025): eksempler på dokumentation under punkt 6.4 om vedligeholdelse på stedet og via fjernadgang. Vejledningen er ikke bindende.
Senest gennemgået: oktober 2026.
Næste skridt
Del af: Artikler om NIS2 og penetrationstest
Læs også: Red teaming som svar på et NIS2-krav · Leverandør til drikkevand og spildevand · Test af fysisk adgang hos leverandøren
→ Kontakt · Tlf. 70 13 63 23 · Penetrationstest hos Nielco IT



